Lo que Open-AudIT puede hacer
Open-AudIT le dice exactamente qué hay en su red, cómo está configurada y cuándo cambia, sin agentes. La edición Free cubre hasta 100 dispositivos. Las funciones marcadas como Professional o Enterprise requieren una edición comercial.
Descubrimiento sin Agentes.
Detecta automáticamente cada dispositivo en tu red (servidores, switches, impresoras, VMs) sin instalar agentes.
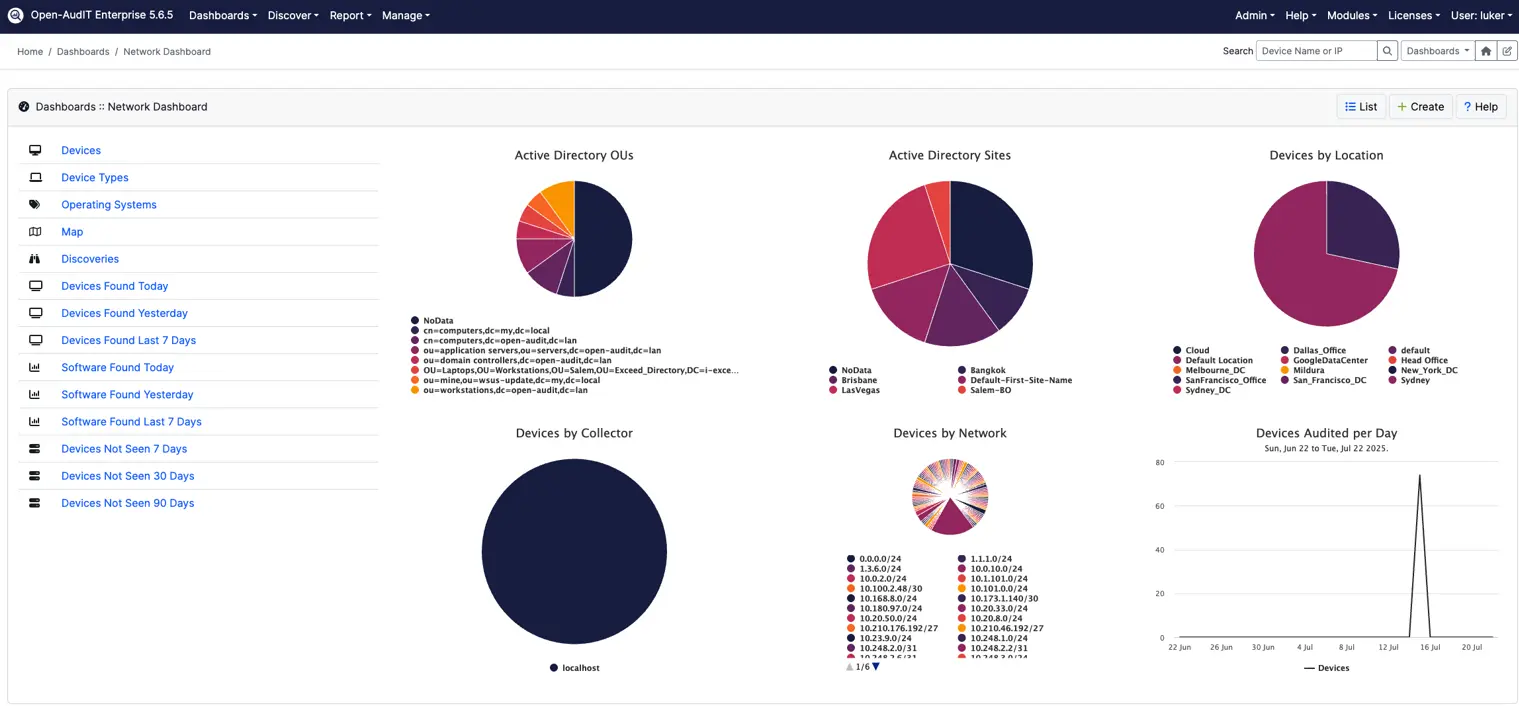
Open-AudIT escanea sus subredes e identifica cada dispositivo a partir de lo que revelan sus puertos abiertos, sin credenciales para la mayoría. Los rangos grandes se dividen en subredes y se escanean en paralelo. Se leen tablas ARP, SSDP, dispositivos NAS, procesadores de servicio y dispositivos OT mediante BACnet, Modbus, S7 y EtherNet/IP, y la versión 7 reconoce 353 tipos de dispositivo, frente a 98. Las auditorías con credenciales mediante SNMP, SSH y WMI recopilan después el detalle de servidores, estaciones de trabajo, switches, routers, impresoras, teléfonos y máquinas virtuales.
Seguimiento de Configuración.
Captura configuraciones de hardware y software y alerta cuando algo cambia inesperadamente.
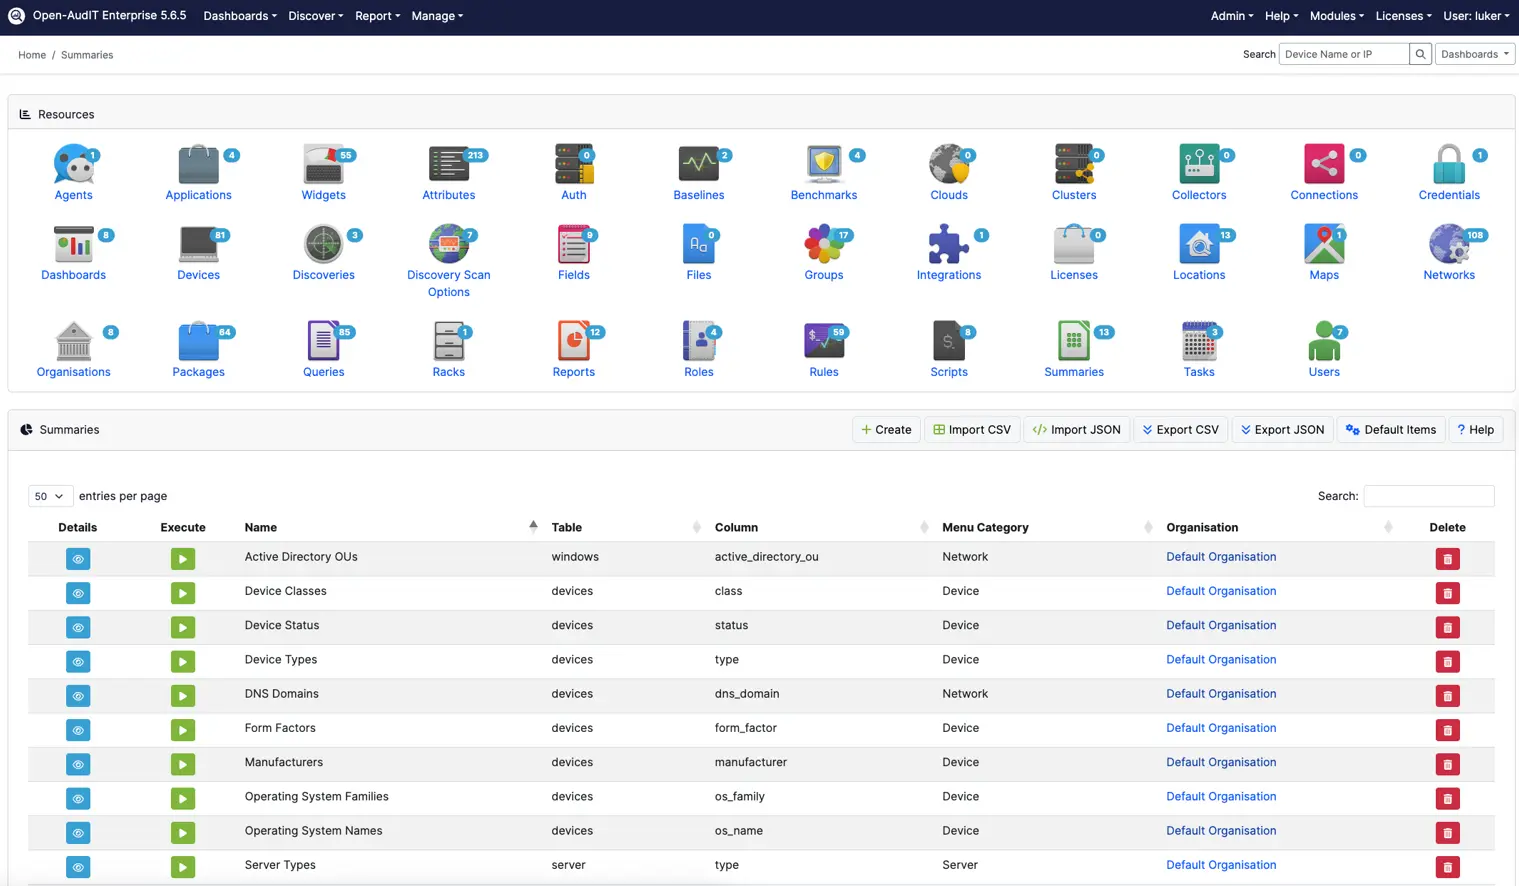
Cada auditoría se almacena, por lo que obtiene una línea de tiempo completa de cada dispositivo. Cuando se cambia un disco, se instala software o cambia una configuración, Open-AudIT registra qué cambió y cuándo.
Monitoreo Continuo. (Professional) (edición comercial)
Programa descubrimientos automáticos para que tu inventario de activos esté siempre actualizado.
Programe descubrimientos por hora, día o semana. Su inventario se mantiene actualizado sin que nadie tenga que recordar ejecutar un escaneo, y los informes siempre reflejan la red tal como es hoy.
Detección de Vulnerabilidades. (Professional) (edición comercial)
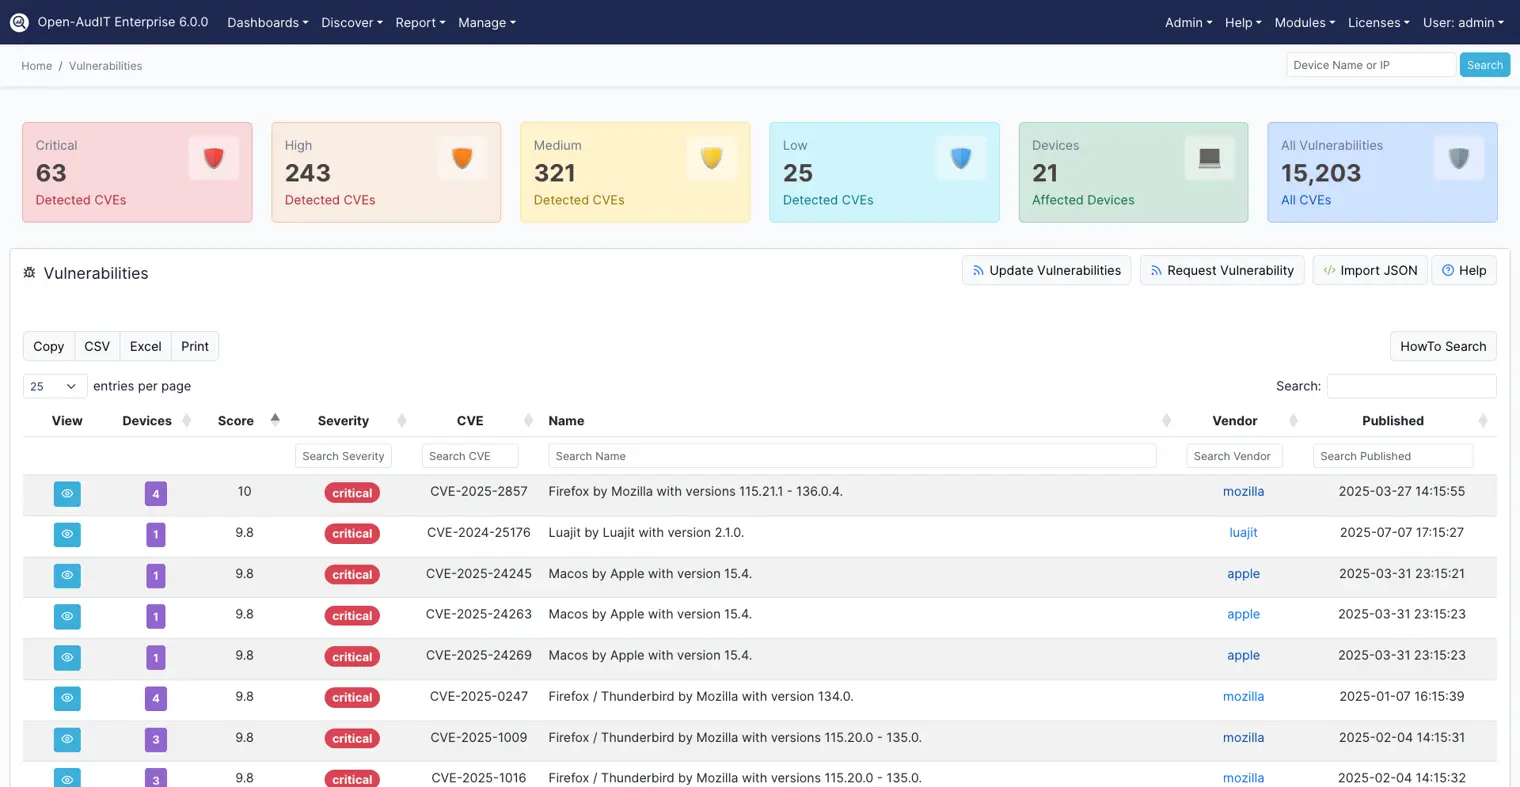
Compara el software y firmware descubierto con la NVD para identificar CVEs relevantes para tu entorno.
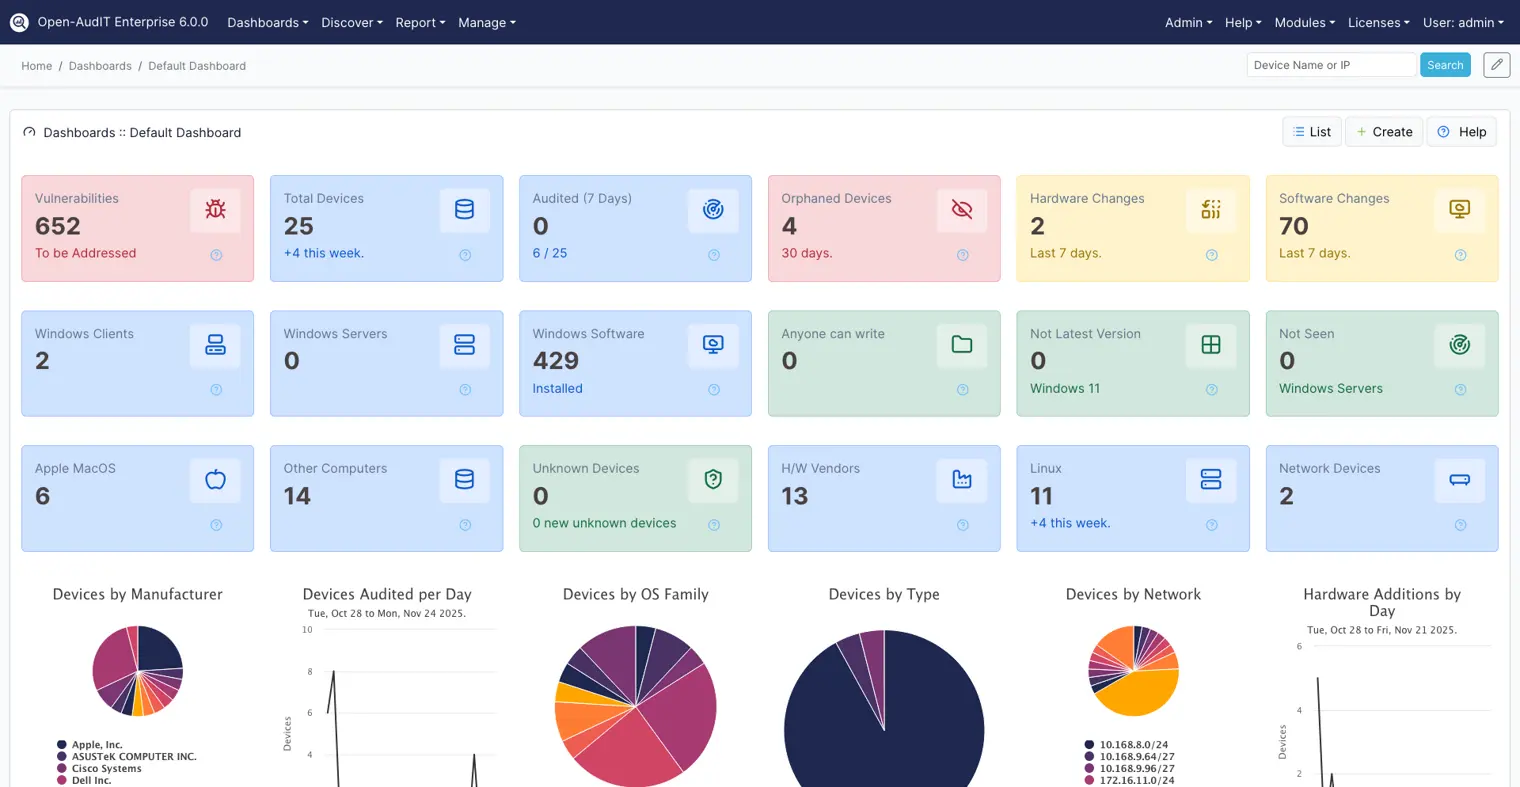
Open-AudIT contrasta las versiones de software y firmware descubiertas con la base de datos NVD del NIST, de modo que solo ve los CVE que realmente aplican a su entorno. La IA relaciona los CVE con los dispositivos que ha descubierto y le alerta.
Informes de Cumplimiento. (Enterprise) (edición comercial)
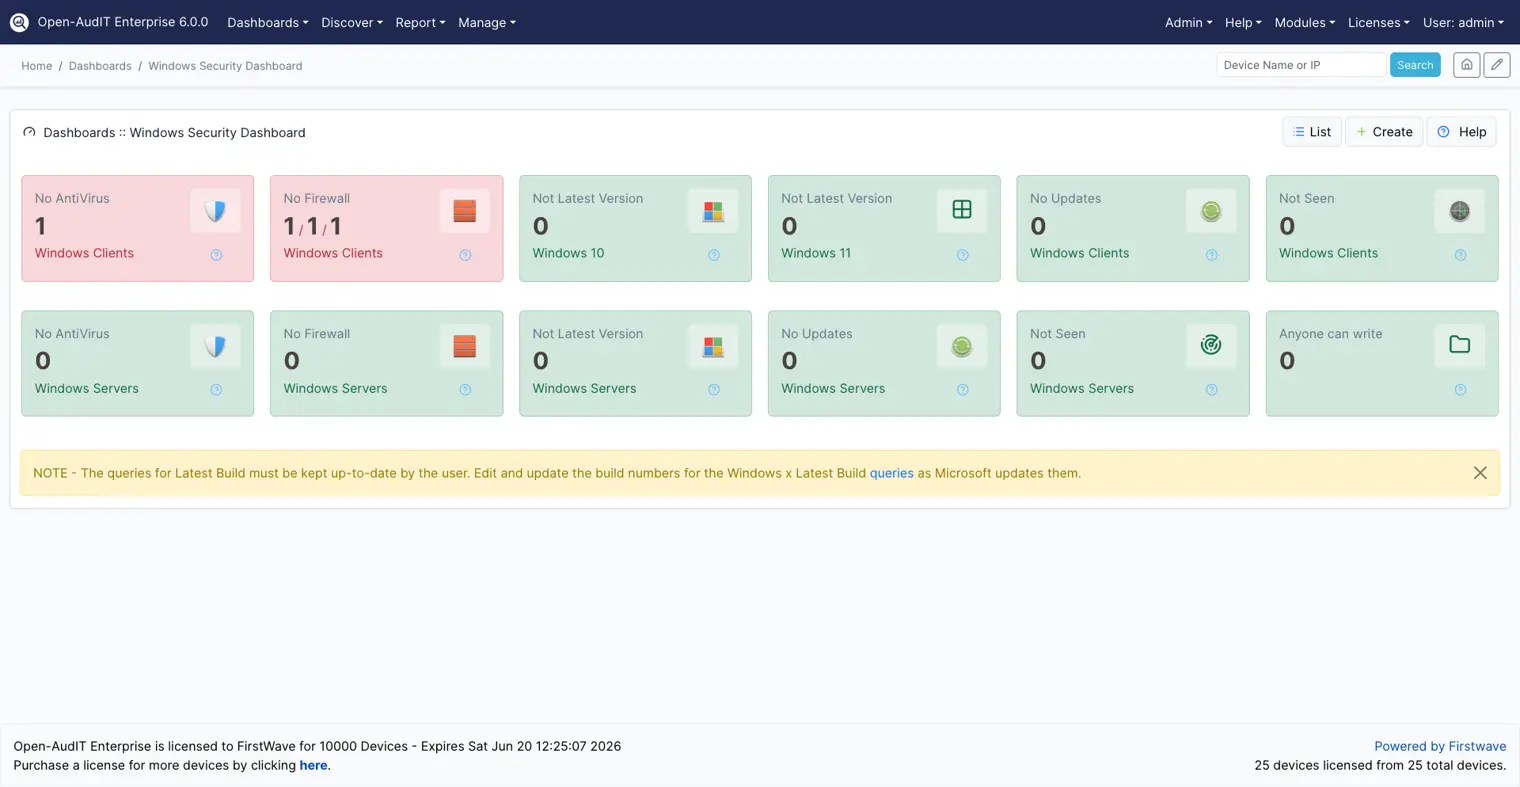
Compara tu red con los DISA STIG y los CIS Benchmarks, e informa sobre ISO 27001, CBDDO, BDDK, NCA ECC y ASD Essentials, con informes de auditoría automatizados.
Los informes incluidos cubren licenciamiento de software, cambios y postura de seguridad. Compare su red con los DISA STIG y los CIS Benchmarks, e informe sobre los controles de ISO 27001, CBDDO, BDDK, NCA ECC y ASD Essentials, con evidencia de auditoría automatizada.
Multi-sitio y Listo para MSP. (Enterprise) (edición comercial)
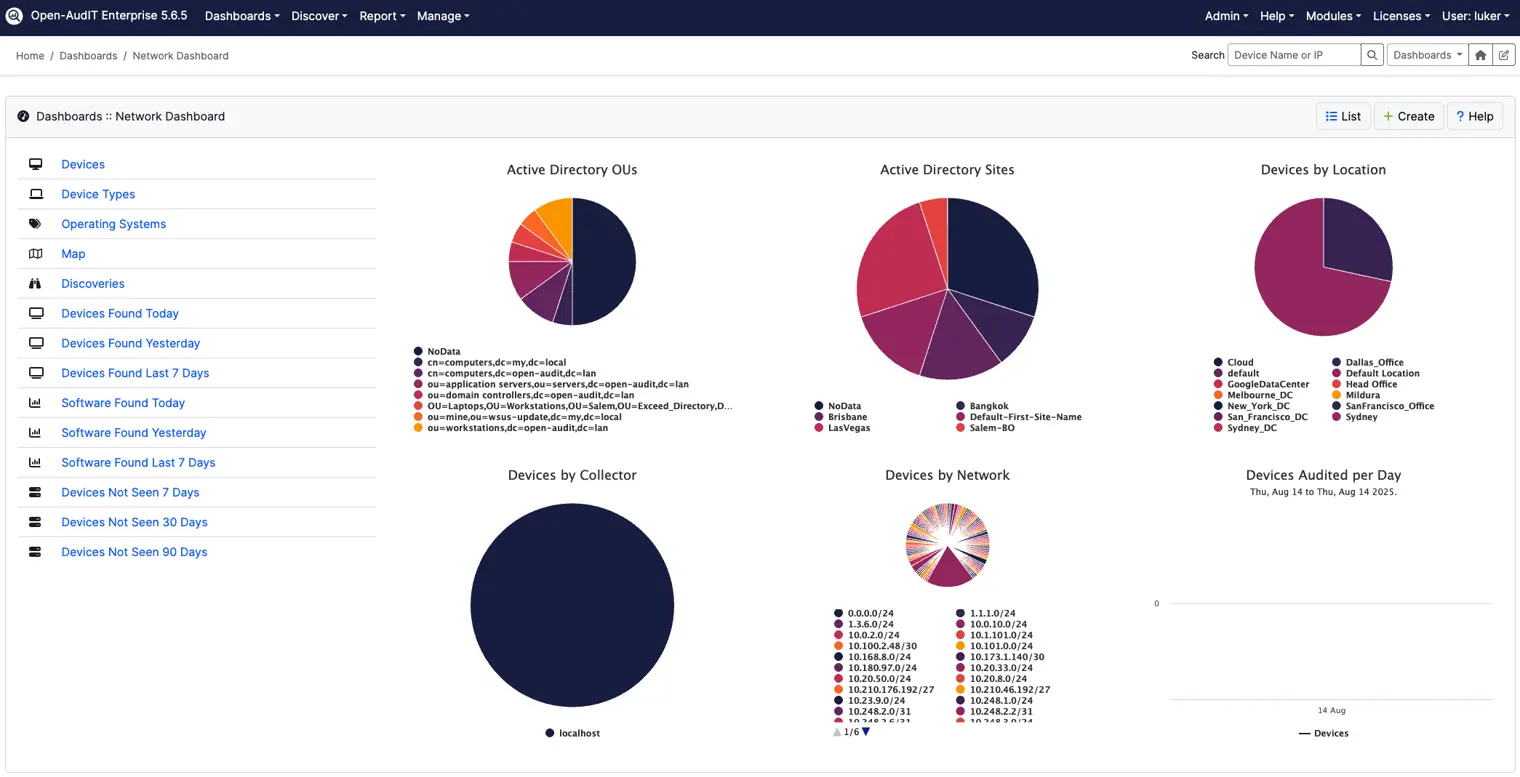
Despliega colectores en redes distribuidas y consolida los resultados en un único inventario.
Los colectores ejecutan el descubrimiento en redes remotas y reportan a un servidor central, consolidando sitios distribuidos (o flotas completas de clientes, para MSP) en un solo inventario.
Qué recopila Open-AudIT
Cada dispositivo auditado aporta cientos de atributos a su inventario. Una muestra de lo que se captura:
Hardware
- Placa base, CPU y memoria
- Discos duros y particiones
- Tarjetas de red y direcciones MAC
- Monitores y periféricos conectados
- Números de serie y etiquetas de activo
- Detalles de host y huésped de máquinas virtuales
Software
- Aplicaciones instaladas y versiones
- Servicios y demonios en ejecución
- Usuarios y grupos
- Recursos compartidos de red
- Bases de datos y sitios web en servidores
SO y configuración
- Nombre y versión del sistema operativo
- Parches y actualizaciones instalados
- Configuración IP y rutas
- Tareas programadas
- Configuración de seguridad y firewall
- Datos de garantía y compra mediante campos personalizados